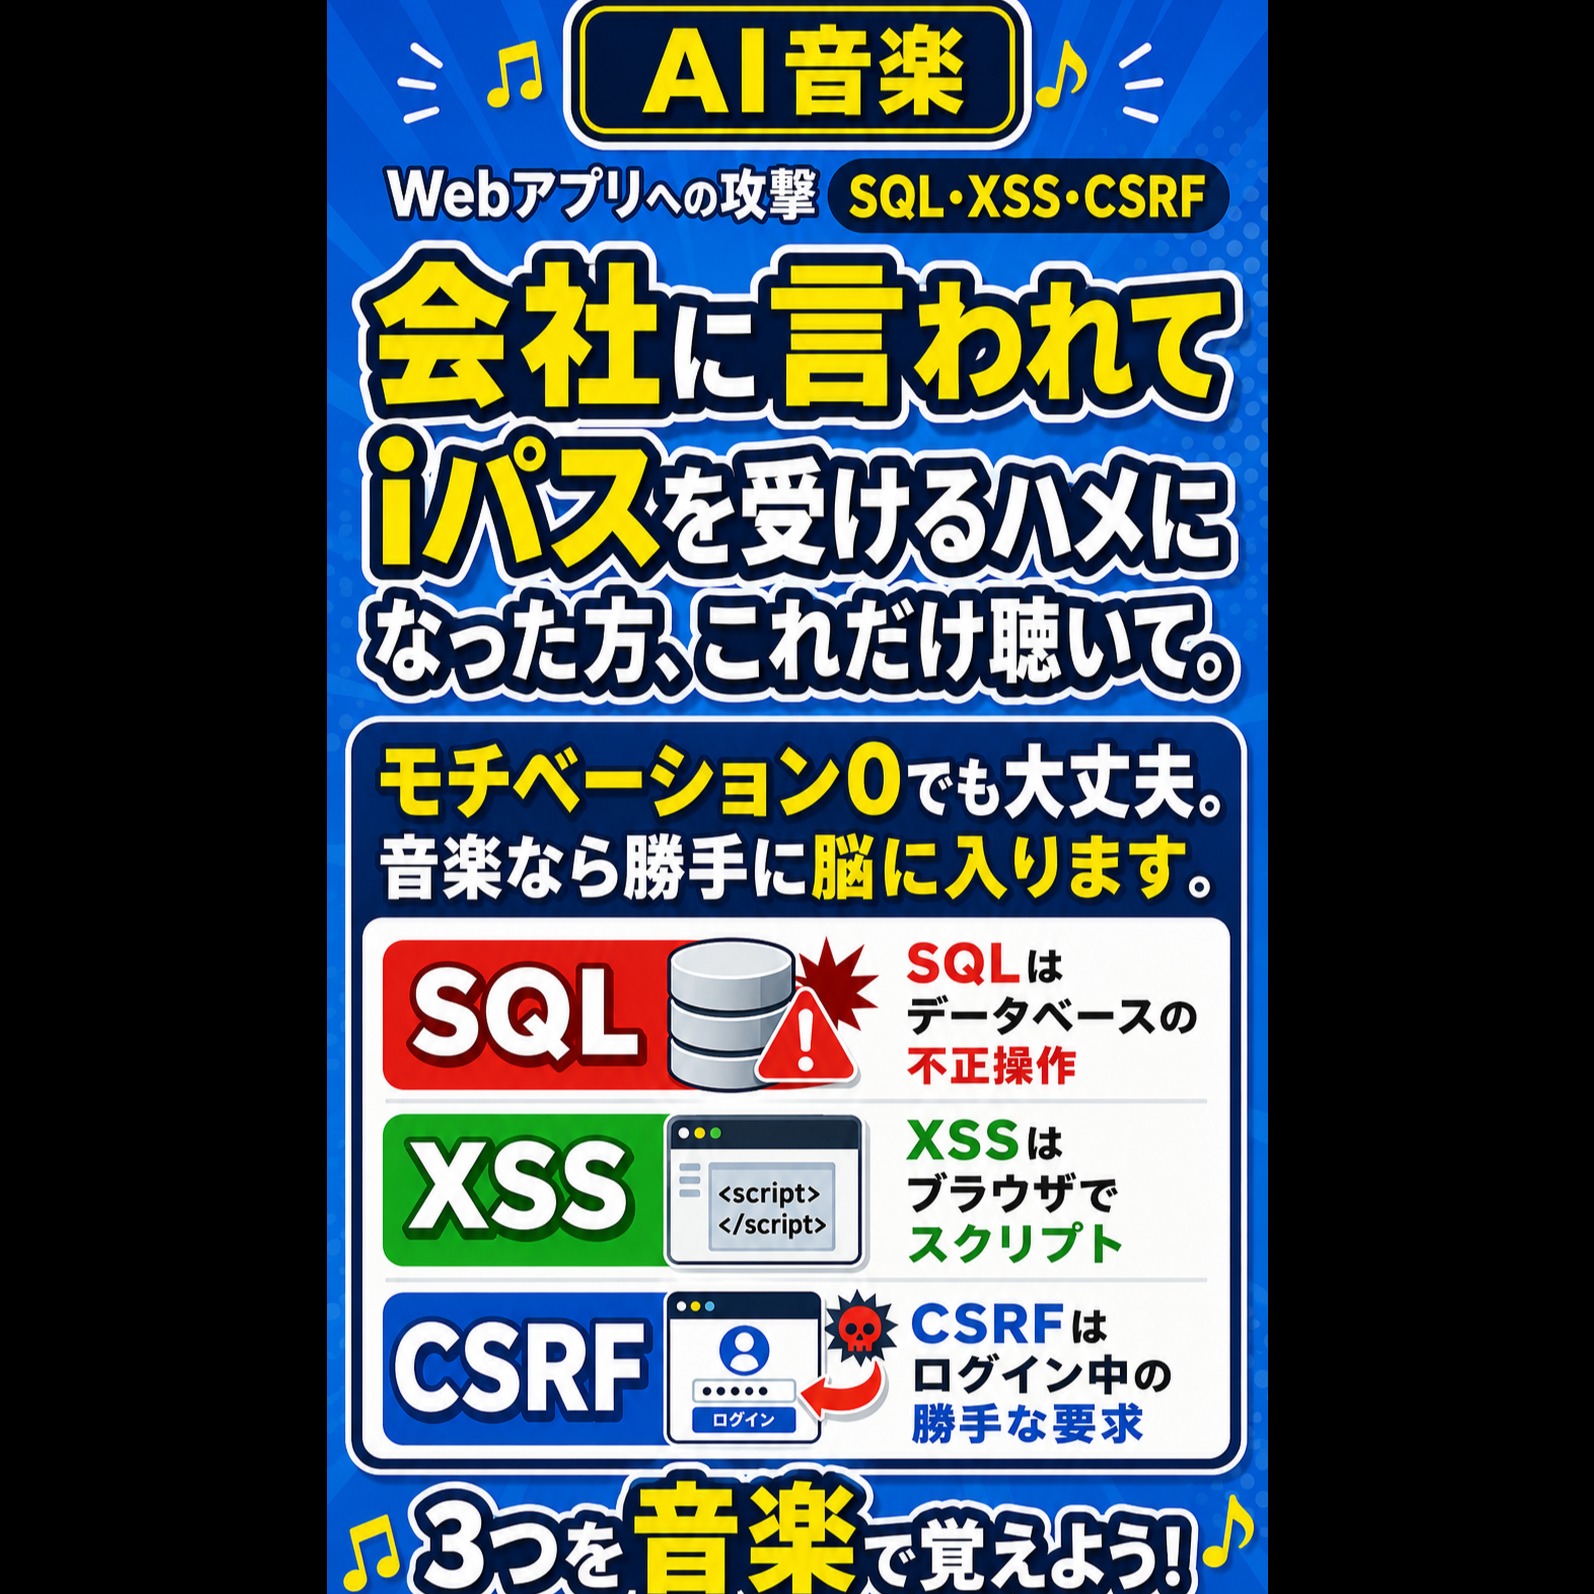
SQLインジェクションは データベースの不正操作 XSSはクロスサイト スクリプティング ブラウザでスクリプト CSRFはクロスサイト リクエストフォージェリ ログイン中の勝手な要求 SQLインジェクション きっかけは入力フォームなど への悪意のあるSQL文や 命令文字列の入力 標的はWebアプリケーション の背後にあるデータベース 被害は顧客データなどの 機密情報の漏えいや データの改ざん 対策はプレースホルダの利用や 入力文字の無害化処理 XSSは利用者のブラウザ上で 悪意のあるスクリプトを 実行させる攻撃 きっかけは掲示板など 利用者の入力内容を そのまま表示する仕組みの悪用 標的は罠が仕掛けられた Webサイトを閲覧している 利用者のブラウザ 被害は偽サイトへの誘導や クッキーなどの個人情報の窃取 CSRFは利用者に 意図しない操作を Webサーバ上で実行させる攻撃 きっかけはログイン状態の 利用者の権限の悪用 標的は利用者がログイン中の Webアプリケーション 被害は意図しない商品の購入や パスワードや登録情報の変更 XSSはブラウザでスクリプト CSRFはログイン中の勝手な要求
