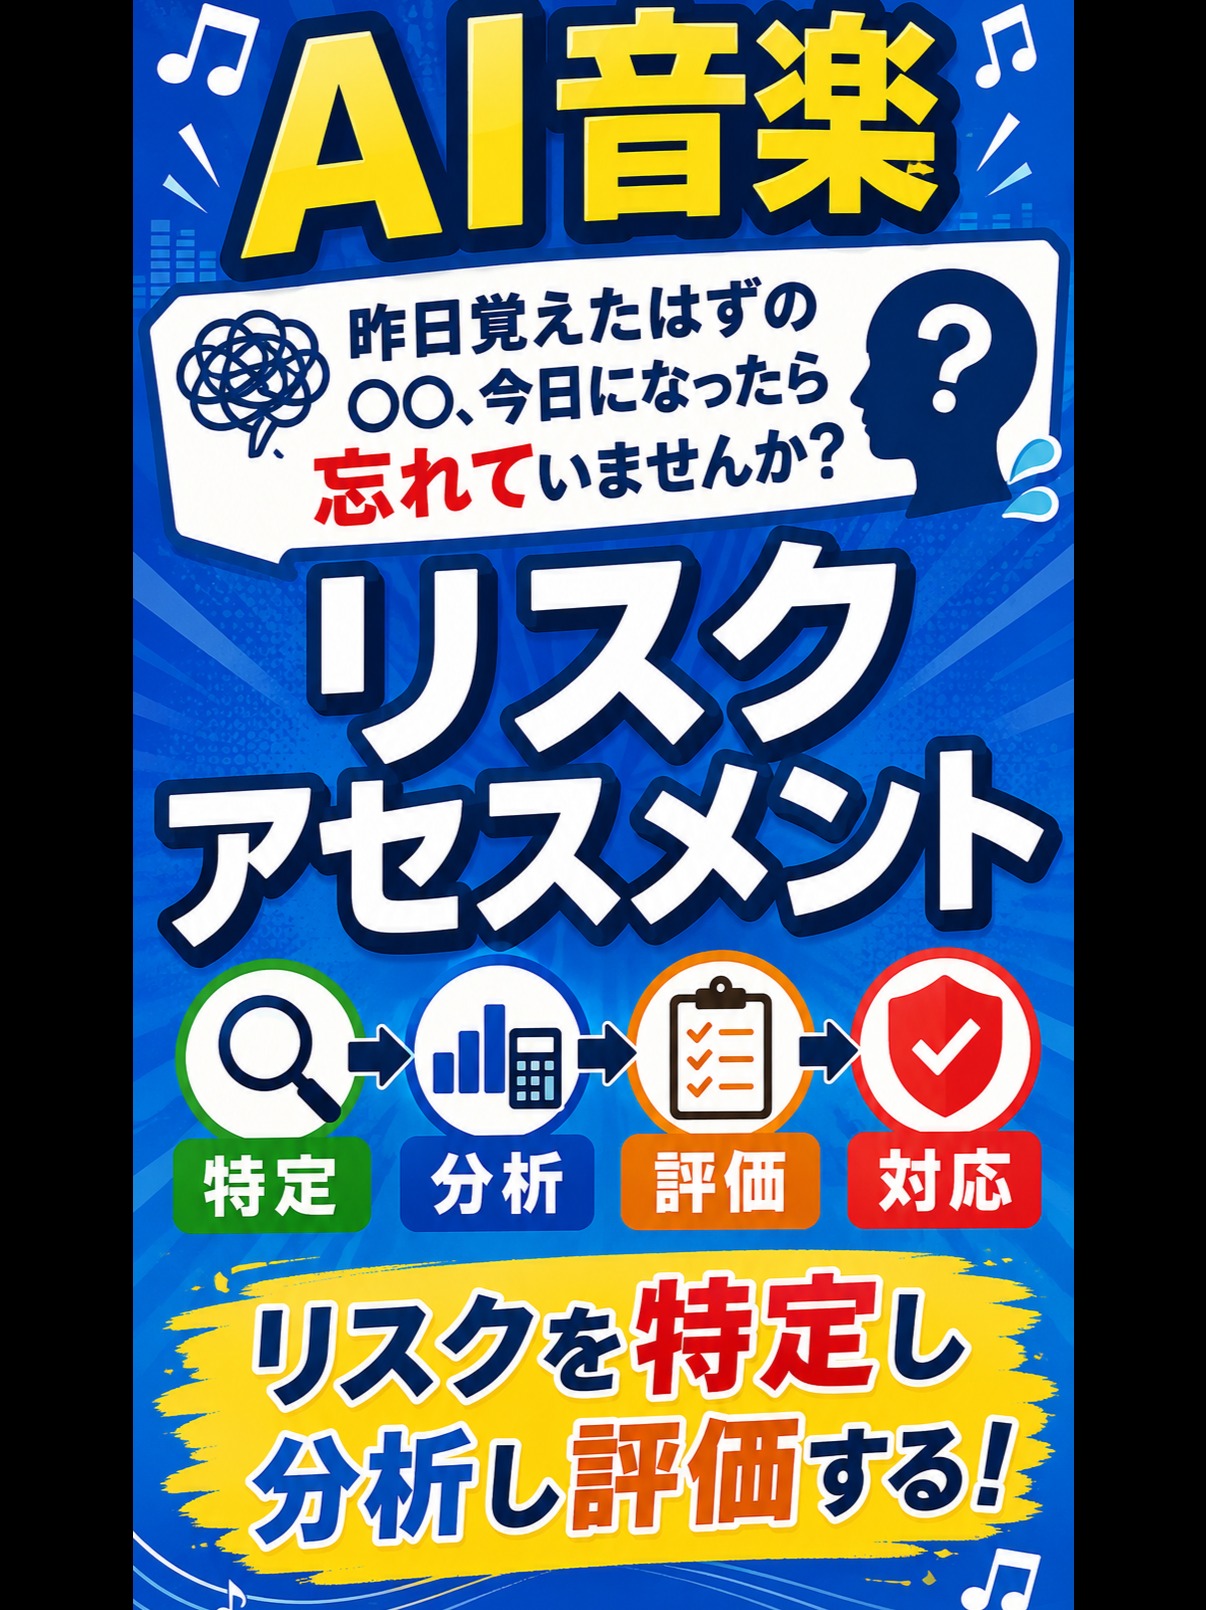
リスクマネジメントは リスクアセスメントと リスク対応を含む全体管理 リスクアセスメントは リスクを特定し分析し評価する 情報資産は企業が保有する 情報やデータおよび それらを処理する 情報システム 脅威は損害の原因 脆弱性は弱点 リスクは脅威が 脆弱性を利用して 損害を与える可能性 リスク特定はリスクの洗い出し リスク分析は 発生可能性と影響度を算定 リスク評価は優先順位を決定 リスク対応は リスク評価の結果に基づき 具体的な対策を講じる リスク回避は活動停止などで リスクそのものを排除 リスク低減は発生可能性や 影響を小さくする リスク移転は保険や委託で 他者へ移す リスク移転はリスク共有 リスク受容は 対策せず受け入れる リスク受容はリスク保有 リスクアセスメントは 特定 分析 評価
